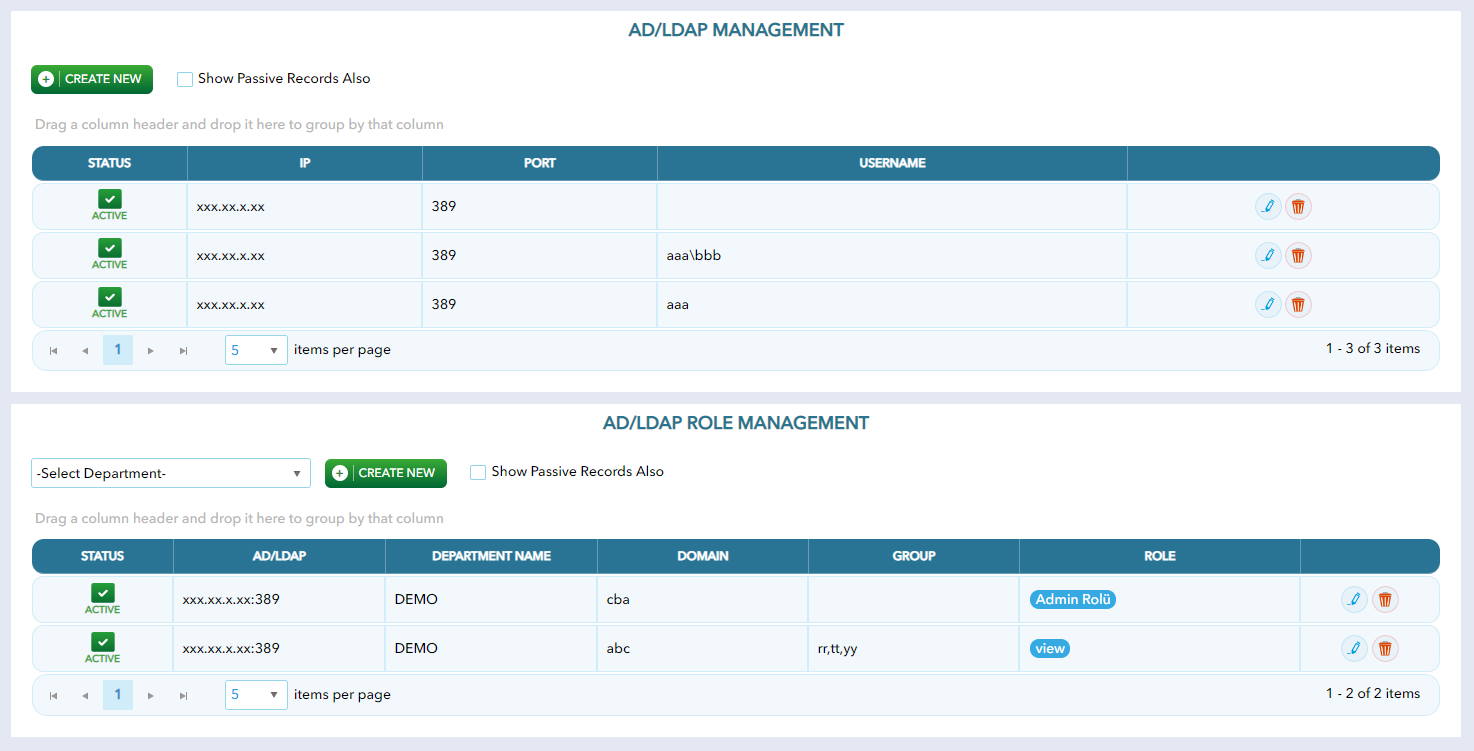
AD/LDAP Yönetimi
AD/LDAP Yönetimi
Active Directory kullanıcıları için Unitmon üzerinden herhangi bir kullanıcı tanımlanmasına gerek kalmadan giriş yapabilmeleri için ilgili ayarların yapılması gerekmektedir.
Örneğin: Active Directory'deki IT grubunda bulunan kullanıcılar için yetkileri onlar için uygun bir rol tanımlanmalı ve ardından burada grup ismi girilmeli ve rolü seçilmelidir.
AD/LDAP - Oluştur/Düzenle
İlk etapta buradan Active Directory bilgileri girilmelidir.
Durum: AD'nin aktif/pasif olacağının belirtildiği alandır.
IP: AD'nin IP adresidir.
Port: AD'nin port bilgisinin belirtildiği alandır.
Kullanıcı Adı: AD için yetkili bir kullanıcı adıdır. Tanımlanmadığı takdirde login olmak isteyen kullanıcının bilgileri kullanılacaktır.
Parola: AD için yetkili kullanıcının parolasıdır. Tanımlanmadığı takdirde login olmak isteyen kullanıcının bilgileri kullanılacaktır.
Bağlantıyı test et: AD için bağlantı kontrolünün yapıldığı butondur.
AD/LDAP ROL - Oluştur/Düzenle
AD/LDAP Rol yönetimi kısmından AD, Domain/Grup için çeşitli roller tanımlanabilmektedir.
Birim: AD Rolünün hangi birim için geçerli olduğunun belirtildiği alandır.
AD/LDAP: AD Rolünün hangi AD için geçerli olduğunun belirtildiği alandır.
Durum: AD Rolünün aktif/pasif olacağının belirtildiği alandır.
Domain: AD Rolünün AD üzerindeki hangi domain için kullanılabileceğinin belirtildiği alandır.
Grup: AD Rolünün AD üzerindeki hangi grup için kullanılabileceğinin belirtildiği alandır.
Roller: Unitmon rollerinden hangilerinin bu rol için yetkinlik belirttiğinin seçildiği alandır.
- domainname\username veya domainname\username formatında windows parolası ile giriş yapılmalıdır.
- Kullanıcı AD ile login olmak istediğinde db'deki bütün AD rollerine ve onların AD bilgilerine göre bu kullanıcı login olabiliyor mu kontrolü yapılmıştır.
- Kullanıcı ilk defa AD bilgileri ile login oluyorsa db'ye kaydedilmektedir. Şifre db'ye -LDAP- olarak eklenmiştir.
- Kullanıcı rolleri sonradan edit edilebilmektedir. LDAP'tan gelen roller ise multiselectin altına bilgi için yazılmıştır.
- Kullanıcı yönetiminden yeni bir kullanıcı oluşturulmak istendiğinde AD formatında (xxx\xxx || xxx\xxx) kullanıcı adı kaydetmeye izin verilMEmiştir.
- AD ile login olan kullanıcının kullanıcı adı edit edilememektedir.
- Host ile giriş yapılarak silinen AD kullanıcısı login olmak istediğinde sistem yöneticisi ile irtibata geçmesi gerektiği uyarısı verilmiş ve login olmasına izin verilmemiştir.
Örnek Görünüm